Để triển khai kết nối hệ thống C4, đối tác/đại lý cần đảm bảo một số điều kiện cơ bản sau:
1. Hạ Tầng & Môi Trường Kỹ Thuật
- Máy chủ/ứng dụng hỗ trợ kết nối qua giao thức HTTPS.
- Khả năng gọi RESTful API (hỗ trợ định dạng JSON hoặc XML).
- Đảm bảo tốc độ phản hồi tối thiểu ≤ 3s cho các giao dịch booking & search.
2. Nhân Sự & Năng Lực Kỹ Thuật
- Đội ngũ kỹ thuật có kinh nghiệm phát triển API, xử lý dữ liệu du lịch (fare, room, availability).
- Bộ phận vận hành/IT để duy trì, xử lý lỗi và làm việc với JTHT.
3. Quy Trình Tích Hợp
- Tuân thủ roadmap: Sandbox → UAT → Production.
- Được cấp API Key và Token bảo mật từ JTHT.
- Thực hiện kiểm thử theo test cases chuẩn hóa (booking, hủy, hoàn, sửa đổi).
4. Cam Kết Vận Hành
- Đảm bảo hệ thống của đối tác duy trì uptime ≥ 99%.
- Có cơ chế retry, xử lý timeout, fallback khi hệ thống lỗi.
- Tuân thủ SLA giữa hai bên (tốc độ phản hồi, tỉ lệ lỗi, downtime).
5. Chính sách và tiêu chuẩn bảo mật
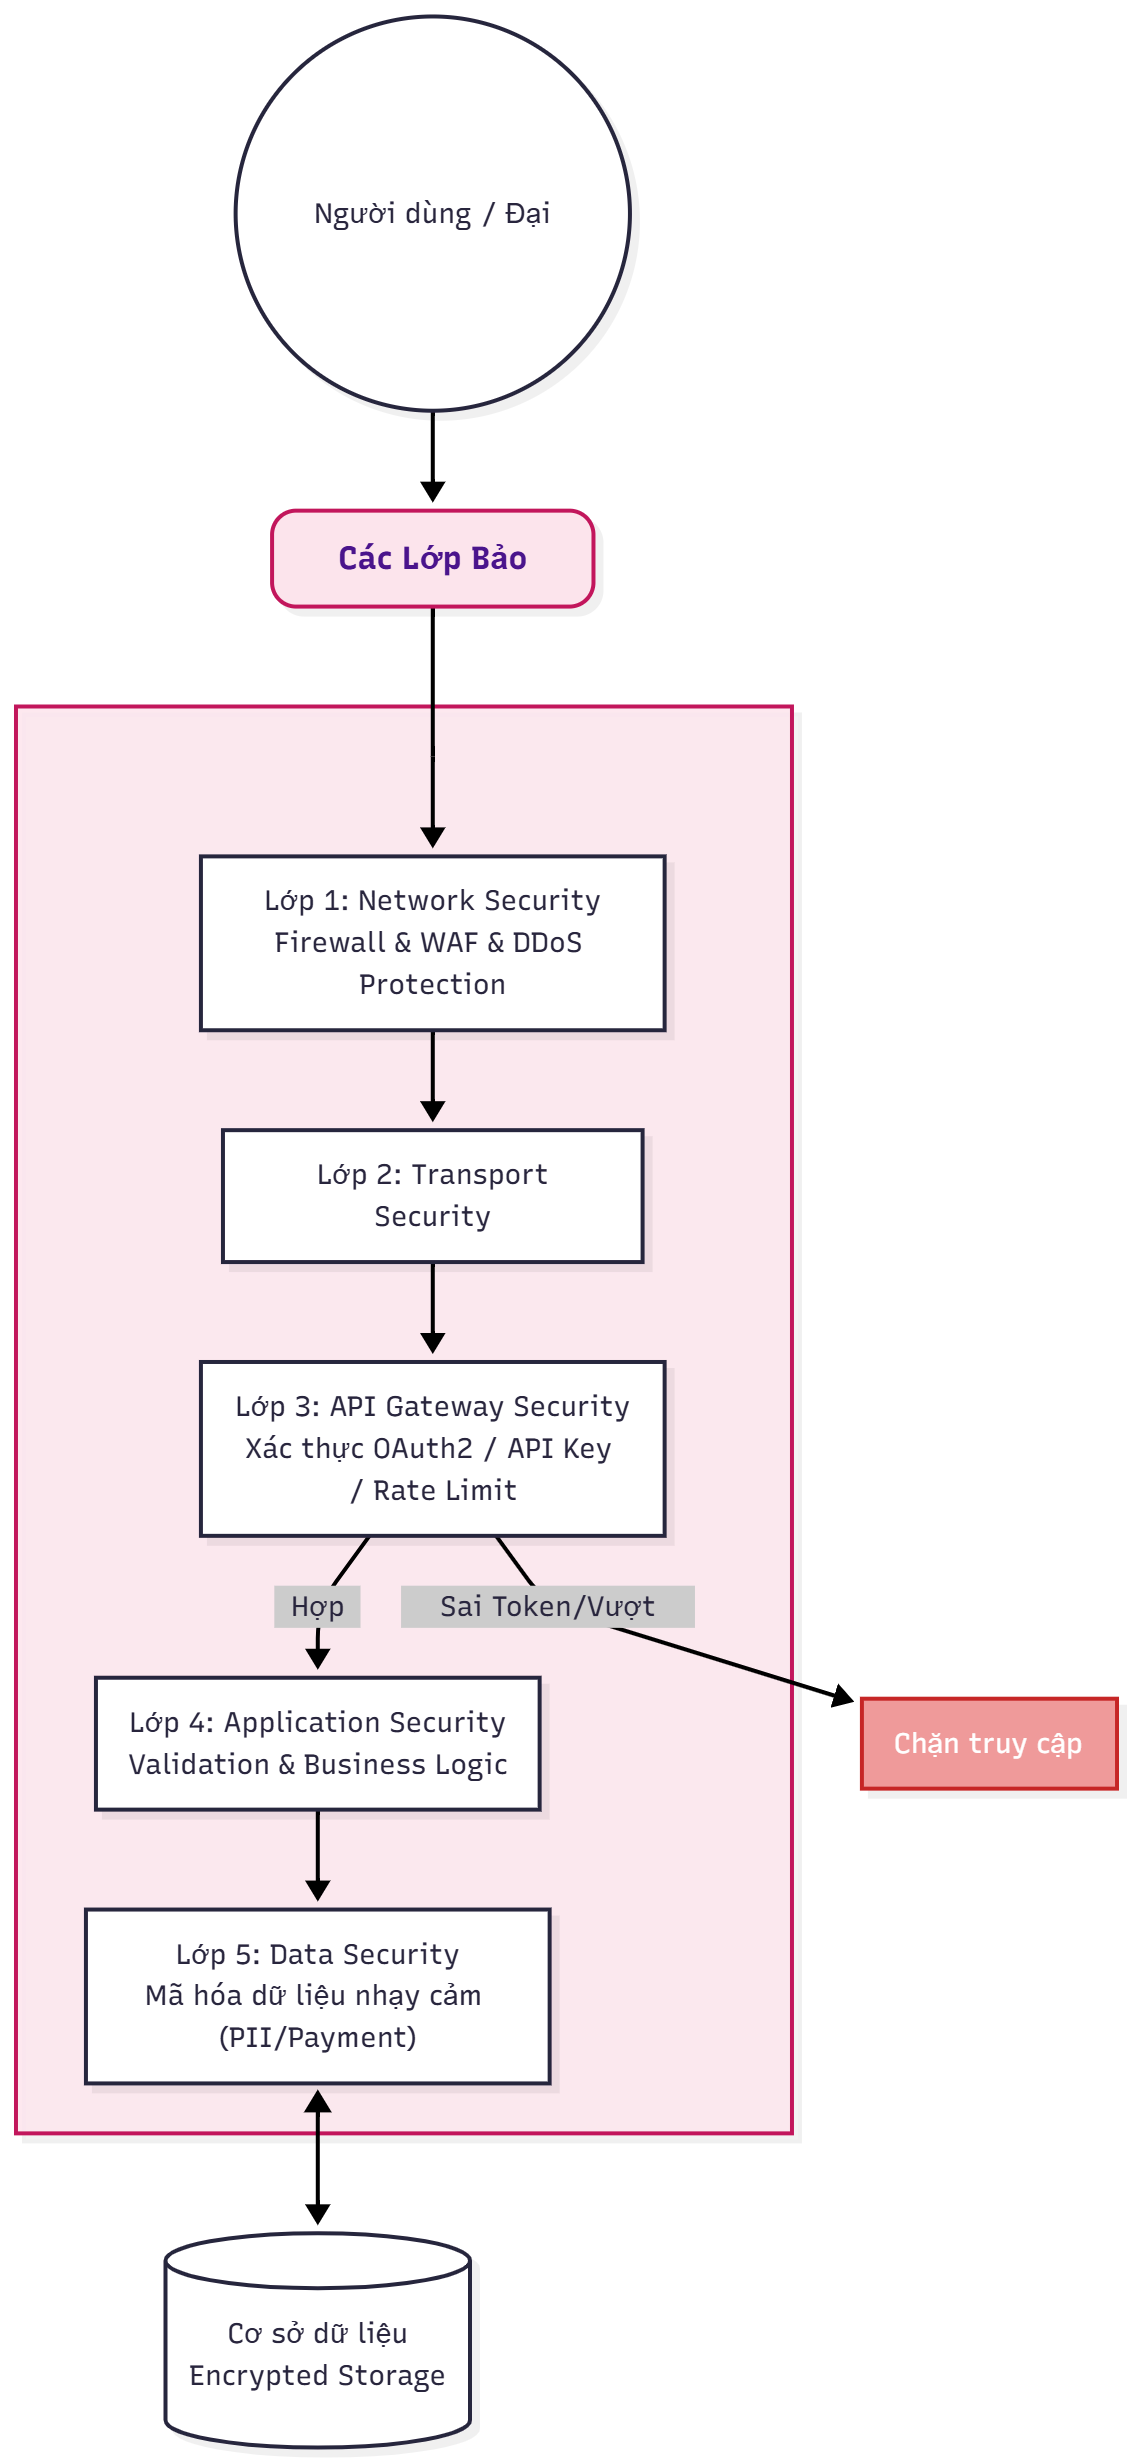
JTHT áp dụng mô hình bảo mật nhiều lớp để đảm bảo an toàn cho hệ thống và dữ liệu khách hàng.
5.1 Sơ đồ các lớp bảo mật (Security Layers)
5.2 Bảng mô tả Sơ đồ Kiến trúc Bảo mật (Security Architecture)
| Thành phần | Mô tả |
|---|
| Người dùng / Đại lý | Nguồn gốc của mọi yêu cầu truy cập, bắt đầu luồng dữ liệu thông qua các lớp bảo mật. |
| Các Lớp Bảo mật | Khối mô tả toàn bộ kiến trúc phòng thủ đa lớp (Defense-in-Depth) của hệ thống. |
| Cơ sở dữ liệu (Encrypted Storage) | Nơi lưu trữ dữ liệu, được bảo vệ bằng cơ chế mã hóa (Encryption) ở mức lưu trữ. |
- Các Lớp Bảo mật (Security Layers)
| Lớp | Tên Lớp | Công nghệ & Cơ chế Bảo vệ | Mô tả Chức năng |
|---|
| Lớp 1 | Network Security | Firewall & WAF & DDoS Protection | Bảo vệ ở mức mạng và biên, lọc lưu lượng truy cập độc hại, ngăn chặn các cuộc tấn công từ chối dịch vụ (DDoS) và các lỗ hổng web phổ biến (WAF). |
| Lớp 2 | Transport Security | TLS/SSL (HTTPS) | Đảm bảo dữ liệu được mã hóa trong quá trình truyền tải giữa Người dùng/Đại lý và máy chủ để ngăn chặn nghe lén. |
| Lớp 3 | API Gateway Security | Xác thực OAuth2 / API Key / Rate Limit | Cổng kiểm soát truy cập: Thực hiện xác thực mạnh (token/key) và kiểm soát tốc độ truy cập (Rate Limit) để bảo vệ API khỏi bị lạm dụng. |
| Lớp 4 | Application Security | Validation & Business Logic | Lớp bảo vệ chống lại các lỗi logic nghiệp vụ và các lỗ hổng trong code ứng dụng (ví dụ: Injection, Broken Access Control). |
| Lớp 5 | Data Security | Mã hóa dữ liệu nhạy cảm (PII/Payment) | Lớp bảo vệ dữ liệu ở trạng thái nghỉ (at rest) và khi xử lý, đặc biệt là dữ liệu cá nhân (PII) và thanh toán. |
- Luồng Bảo mật và Quyết định (Flow and Decision)
| Bước | Hoạt động | Quyết định | Hành động Tiếp theo |
|---|
| 1 | Người dùng gửi yêu cầu | Đi qua Lớp 1 (Network Security) và Lớp 2 (Transport Security). | Yêu cầu được lọc và mã hóa. |
| 2 | Truy cập Lớp 3 (API Gateway) | Xác thực OAuth2 / API Key / Rate Limit | Hợp lệ/Trong giới hạn: Chuyển sang Lớp 4. Sai Token/Vượt giới hạn: Chặn truy cập. |
| 3 | Truy cập Lớp 4 (Application Security) | Validation & Business Logic | Nếu logic hợp lệ, yêu cầu chuyển sang Lớp 5. |
| 4 | Truy cập Lớp 5 (Data Security) | Mã hóa dữ liệu nhạy cảm | Dữ liệu được xử lý/truy vấn, sau đó được lưu trữ/truy xuất từ Cơ sở dữ liệu đã được mã hóa. |
| 5 | Lỗi ở Lớp 3 | Sai Token/Vượt Rate Limit. | Chặn truy cập (Từ chối yêu cầu). |